Le solaire suisse face au risque d’une coupure à distance
Une analyse du NTC a relevé plus de 50 failles dans onze produits photovoltaïques. Au-delà des défauts techniques, la télécommande des onduleurs pose la question de la protection du réseau.
·
L’essentiel
- Le NTC a trouvé plus de 50 vulnérabilités dans onze produits photovoltaïques largement utilisés en Suisse.
- Les onduleurs connectés permettent l’exploitation à distance, mais peuvent aussi devenir une voie de sabotage ou de coupure coordonnée.
- Swissolar réclame des règles contraignantes et un registre des capacités de production pouvant être télécommandées.
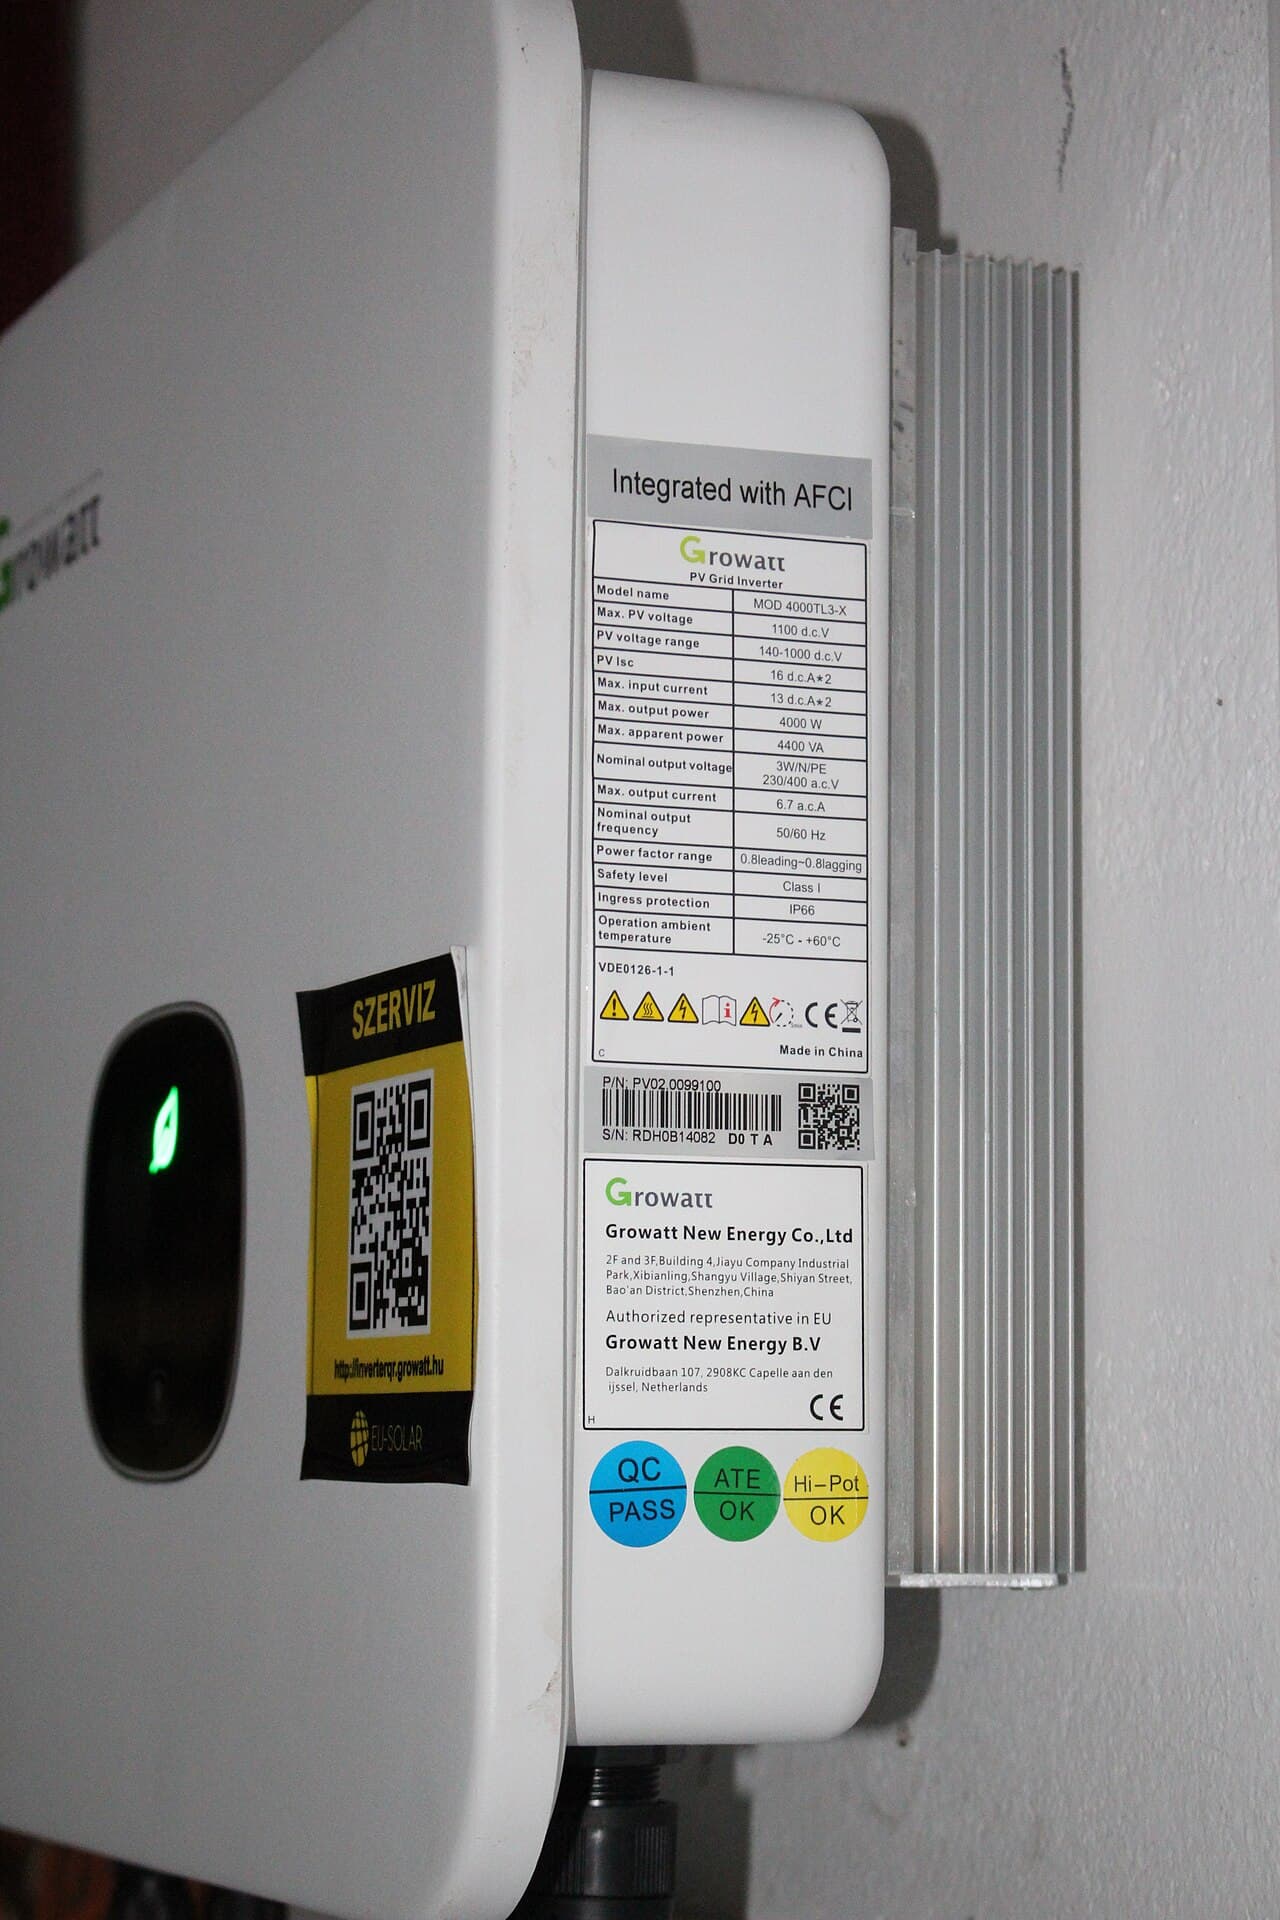
L’essor du photovoltaïque ajoute un nouveau point de vigilance à la sécurité du réseau électrique suisse : les appareils qui pilotent les installations peuvent être accessibles à distance. L’Institut national de test pour la cybersécurité (NTC) a identifié plus de 50 vulnérabilités dans onze produits répandus en Suisse, comprenant sept onduleurs et quatre systèmes de gestion de l’énergie.
Sept failles ont été classées critiques et six comme élevées. Cinq des onze produits testés comportaient au moins une vulnérabilité majeure. L’échantillon ne permet donc pas, à lui seul, de conclure que l’ensemble du parc est exposé de la même manière. Il établit en revanche que des défauts sérieux existent dans des équipements effectivement utilisés sur le marché suisse.
L’onduleur, appareil central et connecté
L’onduleur transforme le courant continu produit par les panneaux en courant alternatif utilisable sur le réseau. Il pilote ainsi une fonction essentielle de l’installation. Or, de nombreux appareils sont reliés en permanence à Internet et aux serveurs de leur fabricant par leur module de communication.
Cette connexion peut servir à l’exploitation normale, à la maintenance ou aux mises à jour. Mais elle crée aussi une voie possible de commande à distance. Les risques recensés par le NTC comprennent des mots de passe par défaut, des accès de maintenance insuffisamment sécurisés, des communications locales peu ou pas chiffrées, ainsi que des interfaces qu’il est impossible de désactiver.
Le danger ne réside pas seulement dans l’arrêt d’une installation isolée. Une commande simultanée visant un grand nombre d’onduleurs pourrait retirer brutalement une part de la production du réseau. Le NTC souligne que le marché est concentré entre un nombre limité de fabricants, ce qui accroît l’enjeu d’une faille commune ou d’un accès centralisé.
La Suisse compte 338 000 systèmes photovoltaïques. Selon l’Office fédéral de l’énergie, environ 100 000 installations emploient des onduleurs chinois. Plus de la moitié des nouveaux appareils installés proviendraient de Huawei. Ces données décrivent une concentration du marché ; elles ne démontrent pas que les produits de ces fabricants figurent parmi les appareils vulnérables testés par le NTC.
Des responsabilités à plusieurs niveaux
Pour les exploitants, l’enjeu est de savoir quelles fonctions de leur installation restent accessibles à distance et dans quelles conditions. Le fabricant Huawei affirme que ses systèmes peuvent fonctionner par connexion sécurisée et chiffrée avec son système de gestion, ou hors ligne selon les besoins. Sungrow n’a pas répondu aux questions de SRF.
La responsabilité ne repose toutefois pas sur le seul propriétaire d’une installation. Les fabricants conçoivent les accès, les mises à jour et les réglages de sécurité. Les installateurs et exploitants choisissent ensuite les configurations et assurent le suivi des appareils. Les autorités doivent, elles, définir le niveau de protection exigé pour une infrastructure devenue importante pour l’approvisionnement électrique.
Le Service de renseignement de la Confédération estime que la Suisse pourrait devenir une cible si ses infrastructures critiques étaient moins bien protégées que dans l’Union européenne. L’Office fédéral de l’énergie juge qu’une attaque coordonnée ne peut pas être exclue.
Swissolar demande des normes de cybersécurité obligatoires et un registre central des capacités de production télécommandables. Une telle mesure permettrait aux autorités de mieux connaître la part du réseau pouvant être modifiée à distance. Elle impliquerait aussi de déterminer qui collecte ces informations, qui y accède et quelles obligations pèseraient sur les exploitants.
Le débat porte donc moins sur l’utilité du solaire que sur les conditions de son intégration. À mesure que les installations se multiplient, la sécurité des appareils connectés devient une question de continuité d’approvisionnement, et non un simple paramètre technique laissé à chaque fournisseur.
Sources
Cet article a été écrit à partir des articles ci-dessous, publiés par 2 rédactions indépendantes.